
Dva standarda, dva različita pitanja
ISO/IEC 42001 odgovara na pitanje "upravljamo li umjetnom inteligencijom odgovorno", a ISO 27090 na pitanje "može li nam netko napasti AI sustav". Prvi je certifikacijski standard za sustav upravljanja, drugi su tehničke smjernice bez certifikata. Miješaju se jer su oba nova, oba imaju AI u naslovu i oba dolaze iz ISO-a u razmaku od nepune tri godine.
Tipična situacija: tvrtka iz Zadra uvela je AI asistenta koji odgovara na upite kupaca i sastavlja prve verzije ponuda. Na sastanku direktor pita treba li za to neki certifikat. Netko spomene 42001, netko 27090, i tema ostane otvorena do idućeg sastanka. U nastavku je odgovor koji na tom sastanku nedostaje.
ISO/IEC 42001: sustav upravljanja umjetnom inteligencijom
ISO/IEC 42001 je standard sustava upravljanja, objavljen u prosincu 2023., i po njemu se organizacija može certificirati. Građen je po istom kalupu kao ISO 27001 i ISO 9001: kontekst organizacije, vodstvo, planiranje, podrška, operativa, mjerenje i poboljšanje, plus prilog s kontrolama specifičnim za AI. Tko već ima 27001 ili 9001, prepoznat će strukturu od prve stranice.
Standard ne gleda samo sigurnost. Traži da znate koje AI sustave koristite ili razvijate, tko je za njih odgovoran, kakav utjecaj imaju na ljude koje dotiču (kupce, zaposlenike, javnost), kako upravljate podacima na kojima su trenirani, kako nadzirete rad sustava nakon što je pušten u uporabu i što radite kad nešto krene krivo. Pokriva i dobavljače: ako AI kupujete kao uslugu, i dalje odgovarate za to kako ga koristite.
Certifikat izdaje akreditirano certifikacijsko tijelo nakon audita, vrijedi tri godine uz godišnje nadzorne audite. Za vašeg kupca ili partnera certifikat znači da netko treći potvrđuje da AI u vašoj tvrtki nije stvar jednog entuzijasta s pretplatom, nego ima vlasnika, pravila i nadzor. Za vas znači da na pitanje regulatora, osiguravatelja ili velikog kupca imate dokumentiran odgovor, a ne obećanje.
ISO 27090: sigurnosne prijetnje AI sustavima
ISO/IEC 27090:2026 objavljen je 14. listopada 2026. i to su smjernice, ne zahtjevi: po 27090 se ne certificira. Dolazi iz istog odbora koji održava ISO 27001 i 27002 (ISO/IEC JTC 1/SC 27) i izričito je zamišljen kao nadopuna tih standarda za ono što klasična sigurnost ne pokriva. Ima 56 stranica, a rad na njemu počeo je u rujnu 2022., dva mjeseca prije nego što je ChatGPT postao opća tema.
Standard opisuje prijetnje koje postoje samo zato što sustav uči iz podataka: trovanje podataka za treniranje tako da model kasnije donosi krive odluke, krađu modela kroz naizgled legitimne upite, manipulaciju ulaza koja sustav navede na pogrešan izlaz, te rizik da podaci prikupljeni u radu zatruju iduću verziju modela pri ponovnom treniranju. Za svaku prijetnju objašnjava gdje u životnom ciklusu nastaje, koje su posljedice i kako je otkriti i ublažiti.
Čitatelj 27090 je osoba koja gradi ili održava AI sustav, ili onaj tko mu procjenjuje rizike: sigurnosni inženjer, arhitekt, voditelj ISMS-a. Direktoru daje jednu korisnu stvar: popis pitanja koja treba postaviti dobavljaču ili vlastitom timu prije nego što AI dobije pristup podacima kupaca.
Razlike na jednom mjestu
| ISO/IEC 42001:2023 | ISO/IEC 27090:2026 | |
|---|---|---|
| Vrsta dokumenta | Zahtjevi za sustav upravljanja (certifikacijski) | Smjernice (bez certifikata) |
| Glavno pitanje | Upravljamo li AI-jem odgovorno i pod nadzorom | Kako napadač može ugroziti AI sustav i kako to spriječiti |
| Opseg | Cijela organizacija: politike, uloge, utjecaj na ljude, podaci, dobavljači, životni ciklus | Tehničke prijetnje specifične za AI: podaci za treniranje, model, ulazi, ponovno treniranje |
| Tko ga čita | Uprava, voditelj kvalitete ili ISMS-a, pravna služba | Sigurnosni inženjeri, arhitekti, procjenitelji rizika |
| Odnos prema ISO 27001 | Zaseban sustav koji se integrira s 27001 (ista struktura) | Nadopuna 27001/27002 za AI komponente |
| Rezultat | Certifikat koji možete pokazati kupcu ili regulatoru | Sigurniji sustav; dokaz ostaje u vašoj procjeni rizika i mjerama |
| Objavljen | prosinac 2023. | 14. listopada 2026. |
Najkraće: 42001 je okvir u koji smještate sve što radite s AI-jem, a 27090 je jedan od alata unutar tog okvira (ili unutar ISO 27001) za sigurnosni dio.
Kako se uklapaju uz ISO 27001, AI Act i NIS2
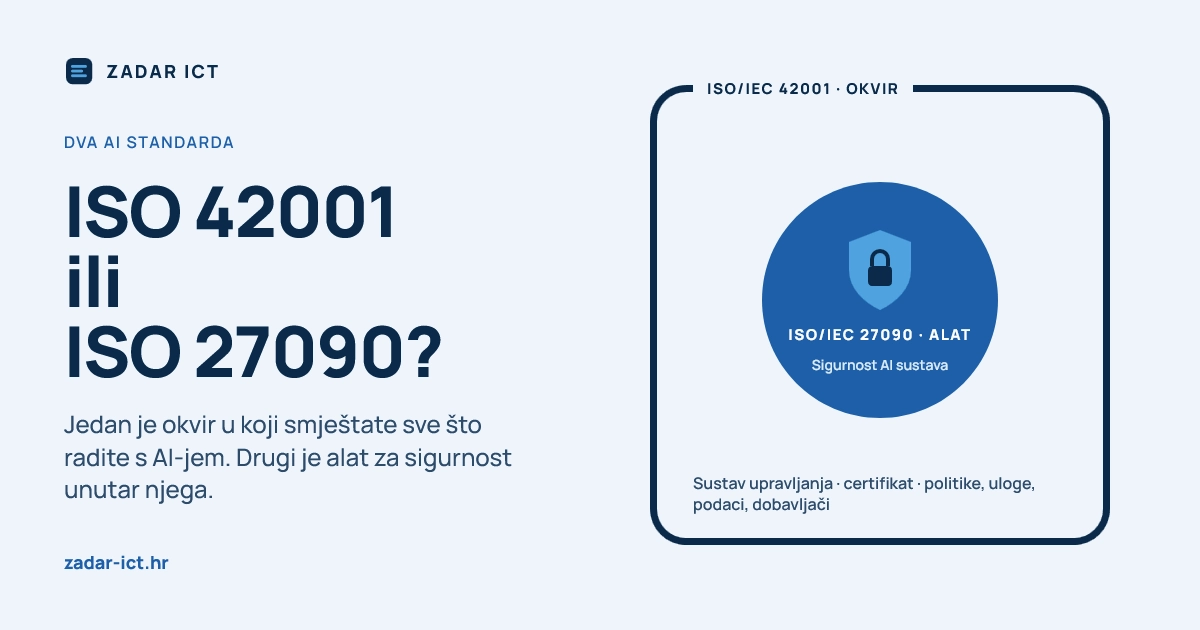
ISO 42001 je okvir za sve što radite s AI-jem; ISO 27090 je alat za sigurnost unutar njega.
ISO 27001 ostaje temelj. Ako ga imate, AI sustavi ulaze u istu procjenu rizika kao i sve ostalo, a 27090 vam daje popis prijetnji koje u toj procjeni inače nedostaju. Nova mjera završava u vašoj Izjavi o primjenjivosti kao i svaka druga; auditor za 27001 to prepoznaje, a certifikat ostaje jedan.
ISO 42001 ne zamjenjuje 27001 nego sjeda pored njega. Dijele strukturu, pa se politike, uloge i interni auditi mogu voditi zajedno, a razlika je u fokusu: 27001 štiti informacije, 42001 upravlja time što AI radi s njima i s ljudima. Tvrtke koje imaju oba obično ih certificiraju u jednom integriranom auditu.
EU AI Act propisuje obveze, ne standarde, i certifikat po 42001 nije automatski dokaz usklađenosti. Struktura 42001 (popis AI sustava, procjena utjecaja, upravljanje podacima, nadzor, dokumentacija) pokriva velik dio onoga što AI Act traži od onih koji visokorizične sustave stavljaju na tržište ili ih koriste, pa je 42001 najkraći put do urednog dokaznog materijala. Za NIS2 i hrvatski Zakon o kibernetičkoj sigurnosti vrijedi isto za 27090: zakon traži mjere upravljanja rizicima, a 27090 je referenca koja pokazuje da ste rizike AI komponenti uzeli u obzir.
Što vama treba
Odgovor ovisi o tome gdje je AI u vašem poslu, a ne o tome koji je standard noviji.
- Razvijate AI proizvod, prodajete ga drugima ili AI sudjeluje u odlukama o ljudima (zapošljavanje, kredit, cijene, zdravlje): ISO/IEC 42001. Kupci i regulatori tražit će dokaz, a certifikat je dokaz koji ne morate svaki put iznova objašnjavati.
- Imate ISO 27001 i koristite AI kao alat (asistent za podršku, obrada dokumenata, interni chatbot nad vašim podacima): ugradite prijetnje iz ISO/IEC 27090 u postojeću procjenu rizika. Novi certifikat vam ne treba; treba vam da auditor i vi znate što AI u vašoj mreži smije dotaknuti.
- Nemate ni 27001 i tek uvodite AI: prvo 27001. Bez temelja za informacijsku sigurnost ni 42001 ni 27090 nemaju na što sjesti.
Vratimo se tvrtki s početka članka. AI asistent koji odgovara kupcima i sastavlja ponude ne donosi odluke o ljudima, pa joj 42001 zasad ne treba. Treba joj 27001 ako ga nema, a ako ga ima, jedan dodatni red u procjeni rizika: što se događa ako netko kroz pitanja asistentu izvuče cjenik ili podatke drugih kupaca. To je 27090 u praksi.
Ako niste sigurni u koju od tri skupine spadate, ZADAR ICT nudi besplatnu procjenu: što vam treba i koliko košta. Javite se.
Izvori: ISO/IEC 27090:2026, ISO/IEC 42001 explained, ISO/IEC 27090 explained.

Jednim klikom označite zadar-ict.hr i Google će vam češće prikazivati naše članke u vijestima.